소프트웨어 보안 도구는 종종 강력하지만, 처음 쓰기까지의 설정이 발목을 잡습니다. 저장소마다 다른 준비 상태를 맞춰야 하면, 기능 자체보다 진입 장벽이 더 크게 느껴지기 쉽습니다.
GitHub의 이번 변화는 바로 그 장벽을 낮춘 데 의미가 있습니다. CodeQL* 기본 설정이 없는 저장소에서도 AI Scan*이 풀 리퀘스트의 보안 취약점을 찾을 수 있게 되면서, 보안 검사의 적용 범위가 한 단계 넓어졌습니다.
바뀐 것은 설정 조건입니다
GitHub는 Code scanning AI Scan no longer requires CodeQL default setup을 공개 프리뷰로 제공하고 있습니다. 이제 CodeQL 기본 설정이 없는 저장소에서도 풀 리퀘스트에 대해 AI Scan을 사용할 수 있습니다.
이전에는 AI Scan for pull requests가 CodeQL default setup이 구성된 저장소에서만 실행됐습니다. 이번 변경으로는 저장소에 CodeQL 기본 설정이 없어도, 조직이나 개인 저장소에서 AI Scan을 더 넓게 돌릴 수 있습니다.
다만 완전히 자동으로 열리는 것은 아닙니다. Code scanning과 AI Scan for pull requests는 여전히 저장소, 조직, 또는 기업 수준에서 먼저 활성화되어 있어야 합니다. 조직이 enterprise에 속한 경우에는 기존 권한 계층도 그대로 적용됩니다.
이 기능은 github.com의 organization-owned repositories와 personal repositories에서 GitHub Advanced Security 고객을 대상으로 공개 프리뷰로 제공됩니다. GitHub Enterprise Server는 이번 출시 범위에 포함되지 않습니다.
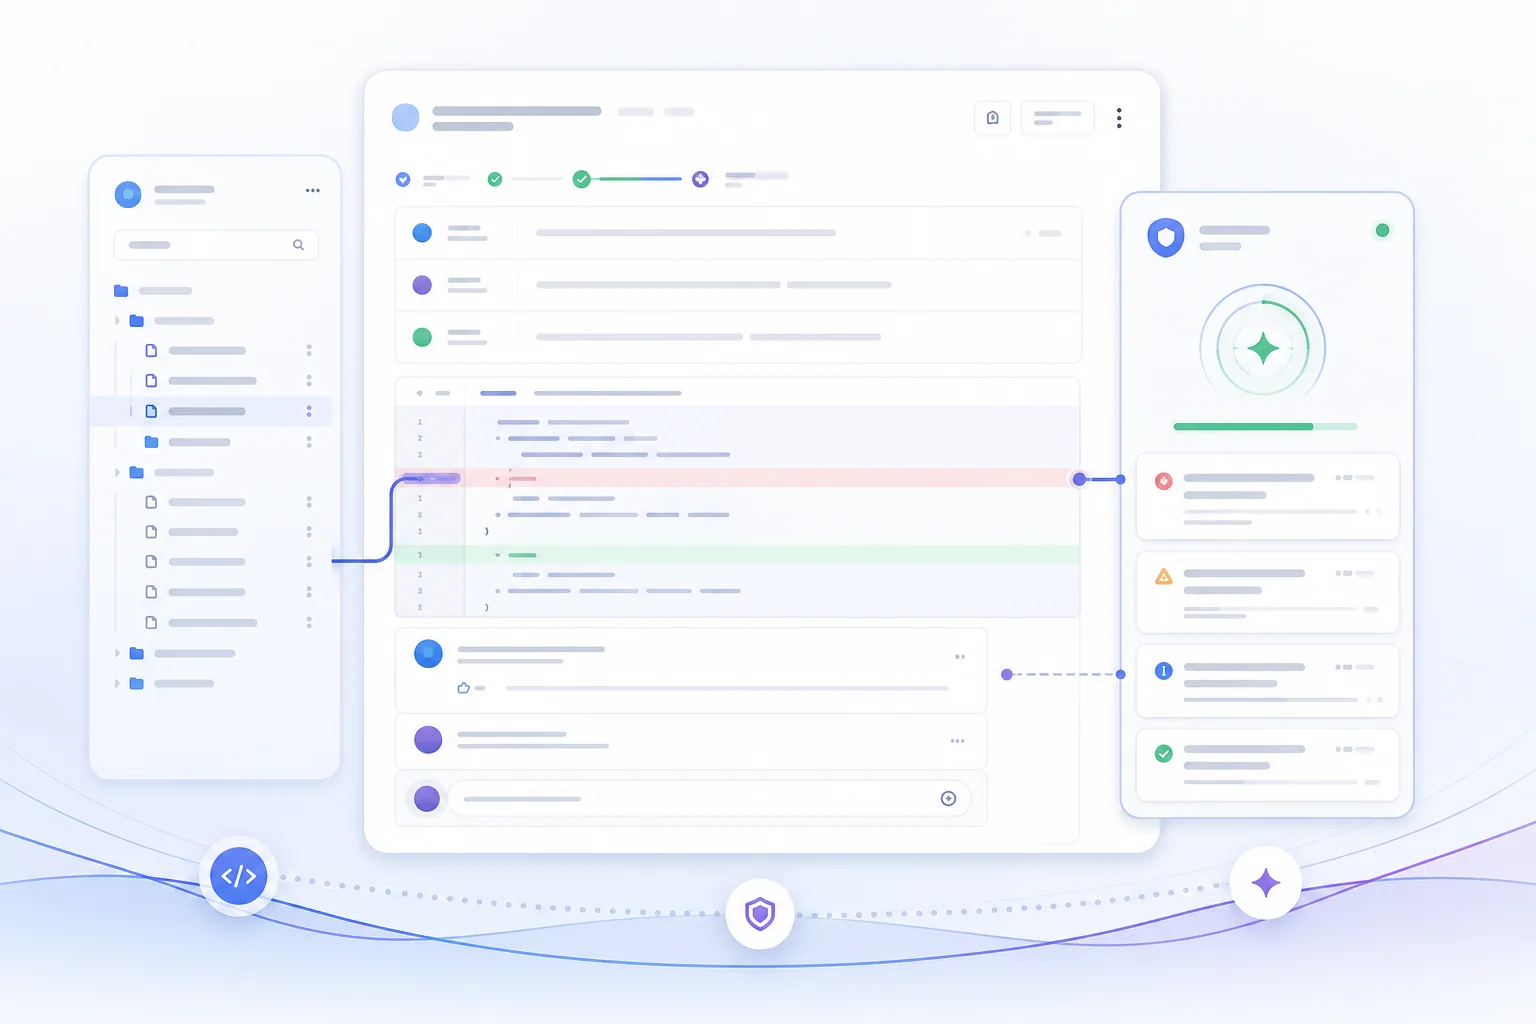
보안 검사의 허들은 기능보다 설정에서 생깁니다
이번 변화가 눈에 띄는 이유는 AI가 더 똑똑해졌다는 선언보다, 실제로는 적용 범위를 넓히는 방식에 있습니다. 많은 도구가 성능보다 먼저 설정 조건에서 멈추는데, GitHub는 그 출발선 자체를 낮추고 있습니다.
이런 변화는 사용자 경험의 관점에서도 중요합니다. 보안 기능은 존재만으로는 충분하지 않고, 기존 환경에 얼마나 자연스럽게 들어가는지가 실제 사용 범위를 가릅니다. CodeQL 기본 설정 여부와 무관하게 AI Scan을 돌릴 수 있게 되면, 초기 설정이 갖춰지지 않은 저장소도 검사 대상에 들어오기 쉬워집니다.
또 하나 눈여겨볼 부분은 공개 프리뷰라는 점입니다. 아직 정식 출시가 아니기 때문에, 기능의 방향성은 보여주지만 운영 범위와 안정성은 계속 다듬어질 수 있습니다. 그래서 이번 발표는 완성형 기능 소개라기보다, 보안 자동화가 더 넓은 저장소로 퍼지는 과정에 가깝습니다.
이런 업데이트를 볼 때 같이 확인할 것
비슷한 보안 기능을 볼 때는 탐지 성능만 보지 말고 적용 조건도 함께 봐야 합니다. 실제로는 얼마나 넓게 쓸 수 있는지, 어떤 수준의 계층에서 먼저 켜야 하는지, 그리고 기존 설정과 충돌하지 않는지가 도입 판단을 바꿉니다.
특히 조직 단위로 관리되는 서비스라면, 새 기능이 추가됐다는 사실보다 기존 권한 구조 안에서 바로 작동하는지가 더 중요합니다. 이번 GitHub 업데이트도 같은 맥락에 있습니다. AI Scan이 더 넓은 저장소에서 돌아가게 됐지만, 여전히 활성화 범위와 지원 환경의 조건은 분명합니다.

D.Flick Note
GitHub가 바꾼 것은 AI 탐지의 이름보다 적용의 문턱입니다. 보안 기능이 넓게 쓰이려면 성능 못지않게 시작 조건이 중요하고, 이번 변화는 그 조건을 하나 줄였다는 점에서 의미가 있습니다.
References
- CodeQL: GitHub의 정적 코드 분석 규칙과 설정 체계
- AI Scan: AI를 활용해 보안 취약점을 탐지하는 코드 검사 기능