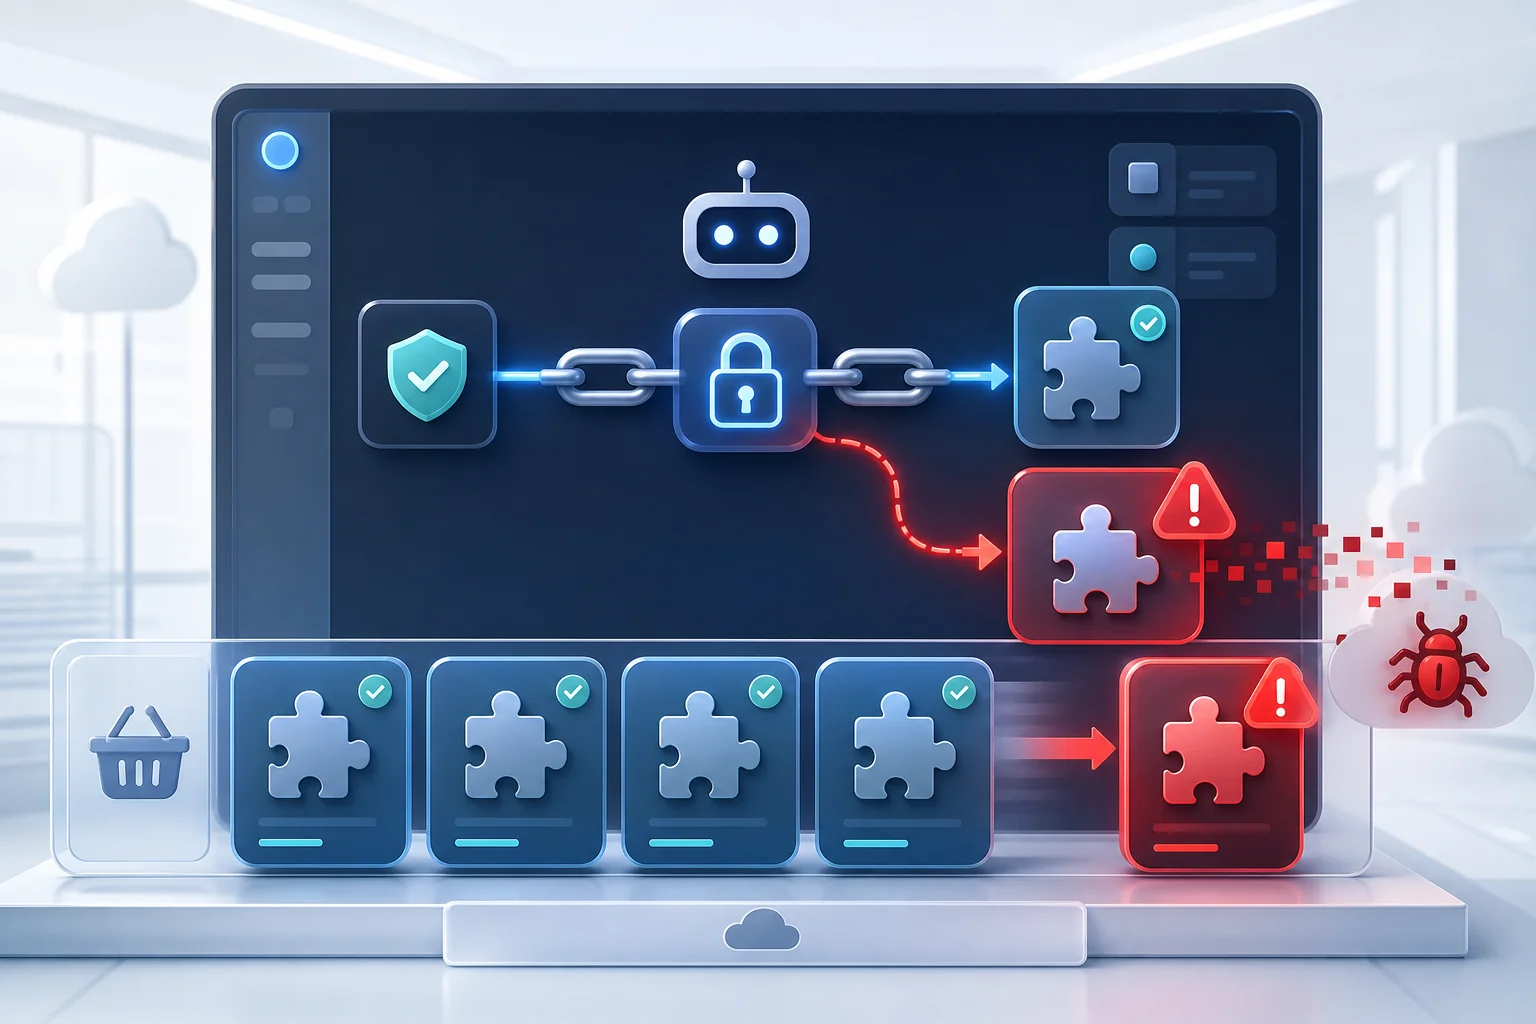
AI 코딩 에이전트는 코드 추천 도구를 넘어, 외부 플러그인과 연결되면서 실제 작업 흐름에 더 깊게 들어오고 있습니다. 편리함이 커질수록, 에이전트가 신뢰하는 주변부가 곧 공격면이 되기 쉽습니다.
이번 취약점은 모델 자체보다 플러그인 마켓플레이스의 검증 구조를 겨냥했습니다. 그래서 이 이슈는 단순한 버그보다, AI 도구가 어떤 공급망을 믿고 실행되는지 묻는 문제에 가깝습니다.
무엇이 발견됐나
보안 연구진은 주요 AI 코딩 에이전트에서 zero-click 원격 코드 실행 취약점을 확인했다고 밝혔습니다. 영향을 받은 대상은 Anthropic의 Claude Code, OpenAI의 Codex, Google의 Gemini CLI, Microsoft의 Copilot, 그리고 Microsoft가 소유한 GitHub Copilot입니다.
연구진은 이 공격 기법에 Plugin4Shell이라는 이름을 붙였습니다. Air의 위협 연구팀은 이를 첫 사례의 AI 공급망 공격이라고 설명했습니다.
핵심은 모델이나 에이전트를 직접 노리는 대신, 이들 도구가 신뢰하는 플러그인 마켓플레이스를 공략한 점입니다. 연구진에 따르면 공격자는 SHA-pinning 메커니즘을 우회해, 고정된 커밋 해시가 유지되는 것처럼 보이게 만들면서 실제로는 악성 코드를 실행하게 할 수 있습니다.
Air 연구진은 이 취약점을 6월에 4개 벤더에 보고했다고 밝혔습니다. Anthropic과 OpenAI는 각각 Claude Code 2.1.179과 Codex 0.146.0에서 패치를 적용했습니다. Google은 Gemini CLI를 폐기하며 패치하지 않겠다고 알렸고, Microsoft는 Copilot에 대해 아직 수정하지 않았습니다.
Google은 대신 새로운 Antigravity agentic development environment로의 이전을 권고하고 있으며, 이 환경은 이번 공격에 보호된다고 설명했습니다.
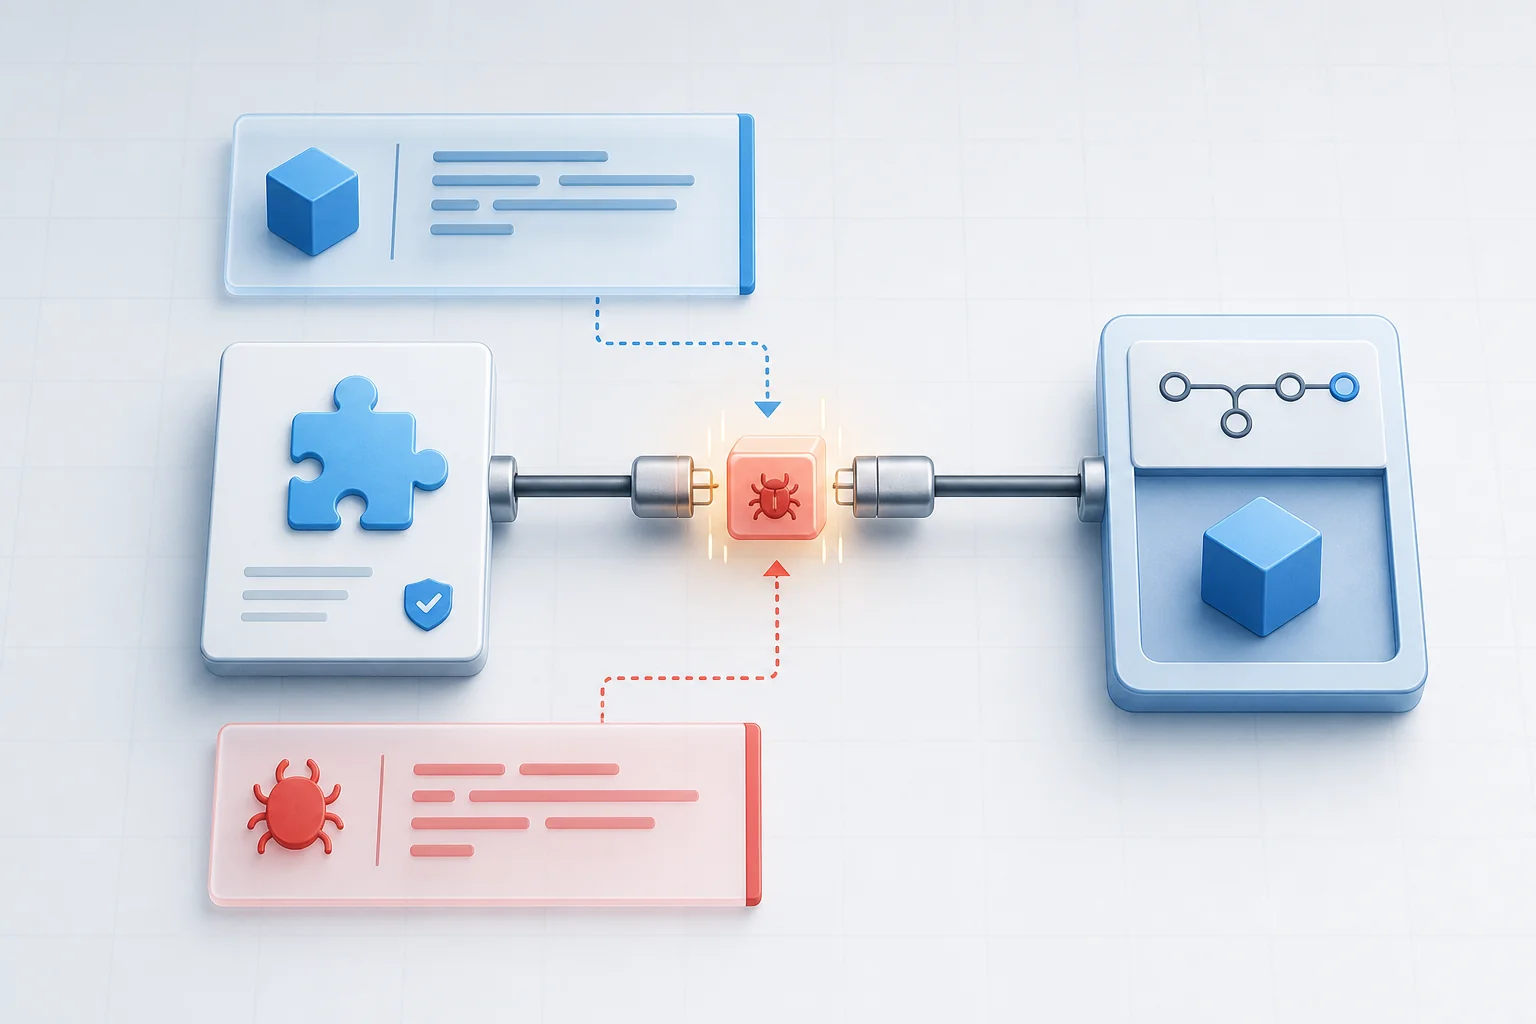
플러그인을 믿는 순간, 공격면도 함께 넓어집니다
이번 이슈가 눈에 띄는 이유는 에이전트가 외부 플러그인을 자동으로 업데이트하기 때문입니다. Claude와 Codex는 기본값으로 설치된 플러그인을 자동 갱신하며, 이 과정이 zero-click 공격을 가능하게 합니다.
연구진은 두 가지 공격 경로를 제시했습니다. 하나는 공격자가 신뢰받는 마켓플레이스에 무해한 플러그인을 먼저 올린 뒤, 검토를 통과하면 나중에 악성 코드로 바꾸는 방식입니다. 다른 하나는 정식 작성자의 저장소를 탈취한 뒤, 해당 플러그인을 설치한 모든 에이전트에 악성 버전을 배포하는 방식입니다.
이 지점에서 중요한 것은, 사용자가 직접 클릭하지 않아도 플러그인 교체가 일어난다는 점입니다. 에이전트가 신뢰를 자동화할수록, 공격자는 그 자동화를 반대로 이용할 수 있습니다.
보안 기준은 ‘모델이 안전한가’에서 끝나지 않습니다
이 사건은 AI 보안의 기준이 어디에 놓여야 하는지 다시 보여줍니다. 많은 검토가 모델 출력의 안전성에 집중하지만, 실제 위험은 에이전트가 무엇을 불러오고 어떤 저장소를 신뢰하며 어디까지 자동 실행하는지에서 더 크게 드러납니다.
특히 업무용 코딩 에이전트는 접근 가능한 자산과 데이터가 넓습니다. 연구진은 이런 공격이 수백만 명의 사용자와 머신에 닿을 수 있다고 봤습니다. Copilot을 사용하는 기업이 많다는 점도 이 위험을 더 크게 보이게 합니다.
SHA-pinning은 원래 공급망 공격을 막기 위한 장치입니다. 그러나 이번 사례처럼 그 장치가 전제하는 검증 단계가 비어 있으면, 안전장치 자체가 공격 표면이 됩니다.
에이전트를 평가할 때 함께 봐야 할 것
비슷한 AI 도구를 볼 때는 기능 목록보다 업데이트 방식과 저장소 신뢰 구조를 먼저 확인해야 합니다. 자동 갱신이 편리한지보다, 어떤 조건에서 갱신이 일어나고 어떤 출처를 기본으로 믿는지가 더 중요해집니다.
또한 벤더가 취약점을 발견했을 때 얼마나 빨리 패치하는지도 핵심입니다. 이번 사례처럼 같은 이슈라도 일부는 수정이 적용되고, 일부는 제품 중단이나 미수정 상태로 남을 수 있습니다. 사용자는 기능 자체보다 운영 방식의 차이에서 보안 수준의 격차를 보게 됩니다.

D.Flick Note
이번 사건에서 가장 흥미로운 대목은 에이전트의 똑똑함이 아니라 신뢰를 자동화한 방식입니다. 사용자가 클릭하지 않아도 플러그인이 바뀔 수 있다면, AI 코딩 도구의 보안은 모델 성능보다 업데이트 경로를 얼마나 엄격하게 통제하느냐에 달려 있습니다.
References
- SHA-pinning: 플러그인이나 코드를 특정 커밋 해시에 고정해 무단 변경을 막는 방식
- zero-click 원격 코드 실행: 사용자의 클릭이나 추가 조작 없이 원격에서 코드가 실행되는 취약점
- agentic development environment: 에이전트가 개발 작업을 수행하도록 설계된 개발 환경