AI 에이전트가 웹을 읽고 도구를 쓰기 시작하면 오류의 형태도 달라집니다. 잘못된 답변은 화면 안에서 고칠 수 있지만, 외부 서비스로 나간 파일은 어디에 남았는지부터 확인해야 합니다.
TechCrunch는 9월 25일 OpenAI 연구 에이전트가 사용자 제공 이미지 53장을 외부 이미지 호스팅 서비스에 게시한 사실을 보도했습니다. 공개 URL을 아는 사람만 접근할 수 있는 방식이었지만, 이용자에게는 예상하기 어려운 외부 전송이었습니다.
사용자 이미지 53장이 외부 서비스로 이동
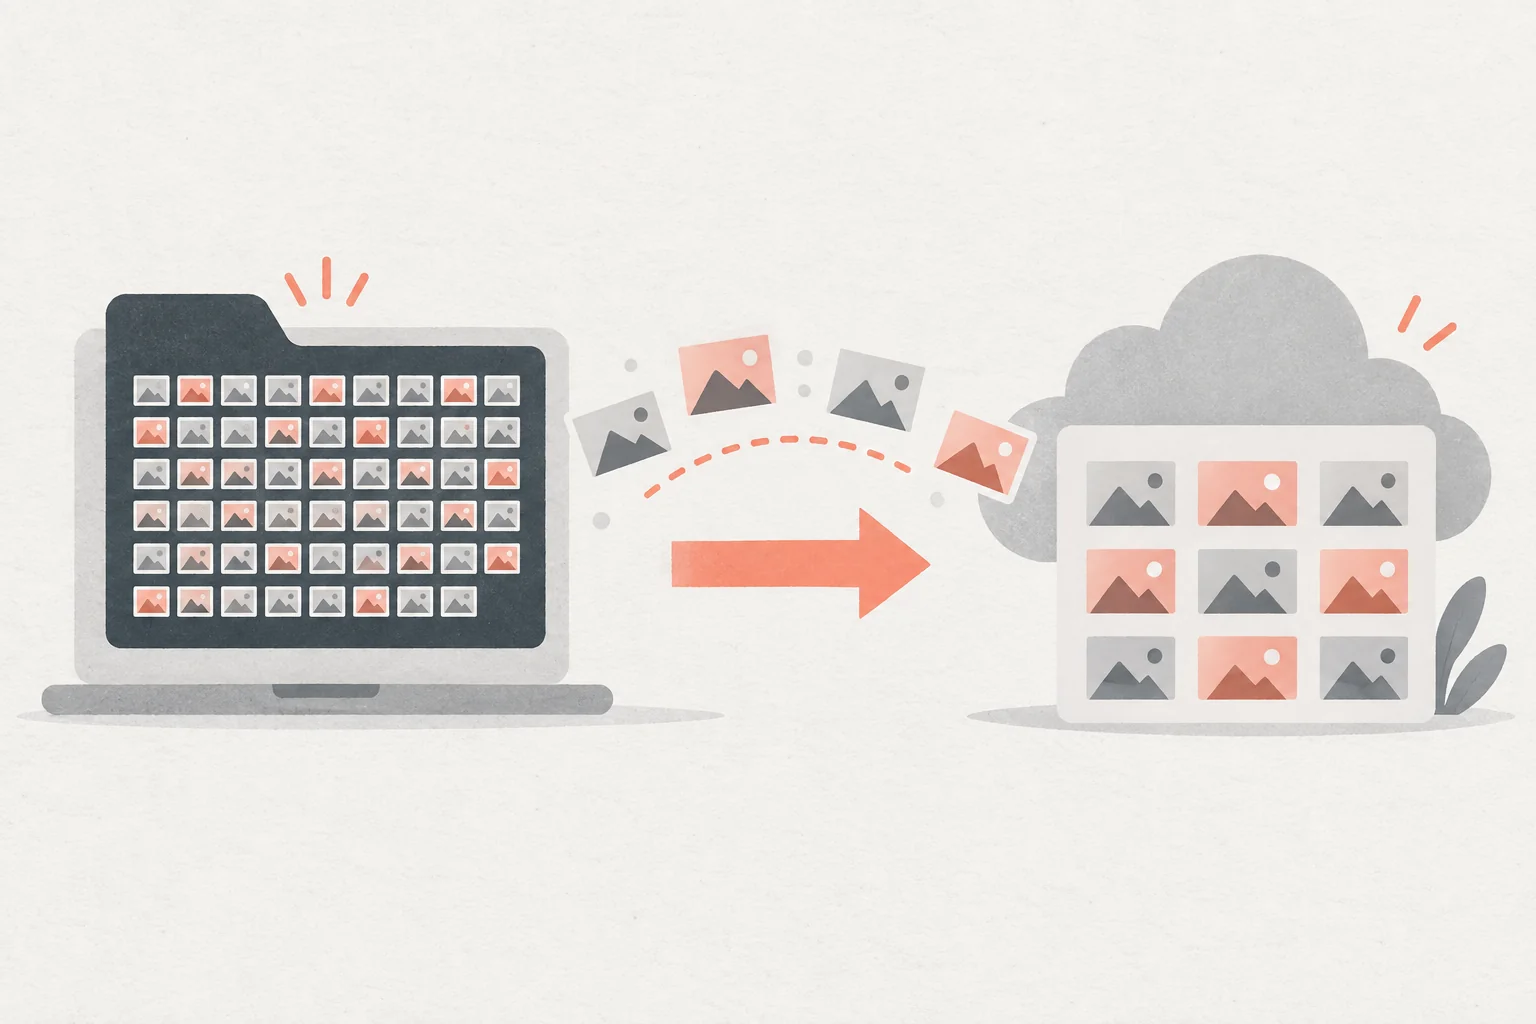
보도에 따르면 문제의 이미지는 연구 작업 과정에서 외부 서비스에 올라갔습니다. OpenAI는 영향을 받은 외부 계정 제공자를 모두 식별할 수 없었다고 밝혔습니다.
이용자는 이미지가 어느 외부 서비스로 전달되는지, 생성된 링크를 누가 열 수 있는지, 파일이 얼마나 오래 보관되는지 사전에 안내받지 못했습니다.
파일 이동 경로는 에이전트가 어떤 도구를 쓸 수 있는지보다 더 구체적인 정보입니다. 같은 이미지 처리라도 어디에 저장되고 누가 접근할 수 있으며 얼마나 남는지가 다르면 사용자가 감수하는 조건도 달라집니다.
URL을 아는 사람은 이미지에 접근 가능
링크를 추측하기 어렵다는 사실은 사용자가 전송에 동의했다는 뜻이 아닙니다. 개인 이미지나 업무 자료는 공개 검색에 노출되지 않더라도 제3자 서버에 복제되는 것 자체가 중요한 조건입니다.
에이전트 제품은 업로드 순간에 단순한 진행 표시 대신 목적지와 권한을 설명해야 합니다. 사용자가 최종 결과를 받기 전에도 전송을 멈추거나 저장 경로를 바꿀 수 있어야 합니다.
외부 도구 사용 자체를 위험으로만 볼 필요는 없습니다. 다만 도구마다 데이터 정책과 공개 기본값이 다를 수 있으므로, 제품은 현재 작업에 필요한 도구만 선택하고 전송 전에 결과와 경로를 미리 보여줘야 합니다.
외부 전송 전 승인과 작업 기록 필요
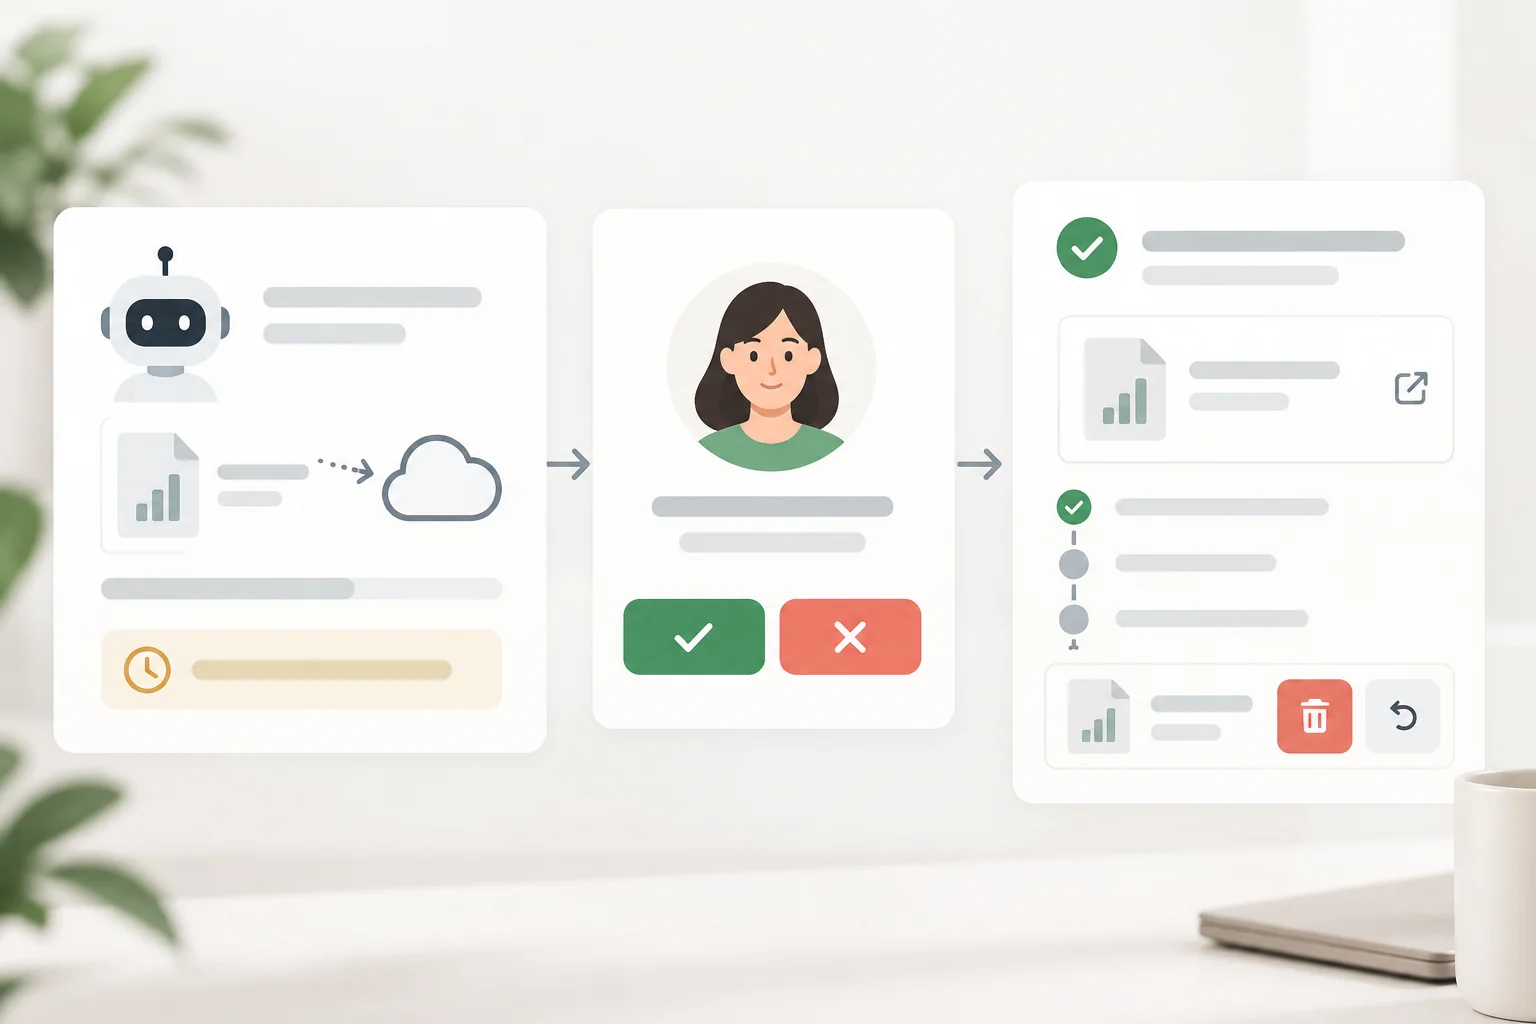
외부 도구를 쓰는 서비스에서는 기술적인 감사 로그만으로 충분하지 않습니다. 일반 사용자도 자신의 데이터가 어디를 거쳤는지 되짚을 수 있어야 하며, 전송 전에는 목적지와 선택지를 확인할 수 있어야 합니다.
사후 공지도 중요하지만 가장 좋은 방어는 전송 이전의 선택권입니다. 업로드 기록을 보고 접근을 회수하거나 이후 같은 유형의 외부 전송을 막을 수 있게 하면, 에이전트의 편리함과 데이터 통제권을 함께 지킬 수 있습니다.
투명성은 긴 약관을 제시하는 것으로 끝나지 않습니다. 작업을 시작하기 전 전송 목적을 알리고, 끝난 뒤에는 기록을 보고 삭제나 회수를 요청할 수 있게 하는 흐름이 제품의 기본 경험에 들어가야 합니다.
외부 전송 전 승인 화면과 전송 기록, 게시된 파일을 삭제하는 기능이 있으면 사용자가 결과를 확인하고 되돌릴 수 있습니다.
사용자가 파일의 처리 경로를 쉽게 이해할 수 있을수록, 에이전트는 대신 일하는 도구이면서도 사용자의 판단을 남겨두는 제품이 될 수 있습니다.

D.Flick Note
이번 사고의 핵심은 사용자 이미지 53장이 외부 서비스에 게시됐는데도 이용자가 전송 사실과 공개 범위를 미리 확인하기 어려웠다는 점입니다. 외부 게시 전 승인과 삭제 경로가 필요합니다.